
安全管家用户特点
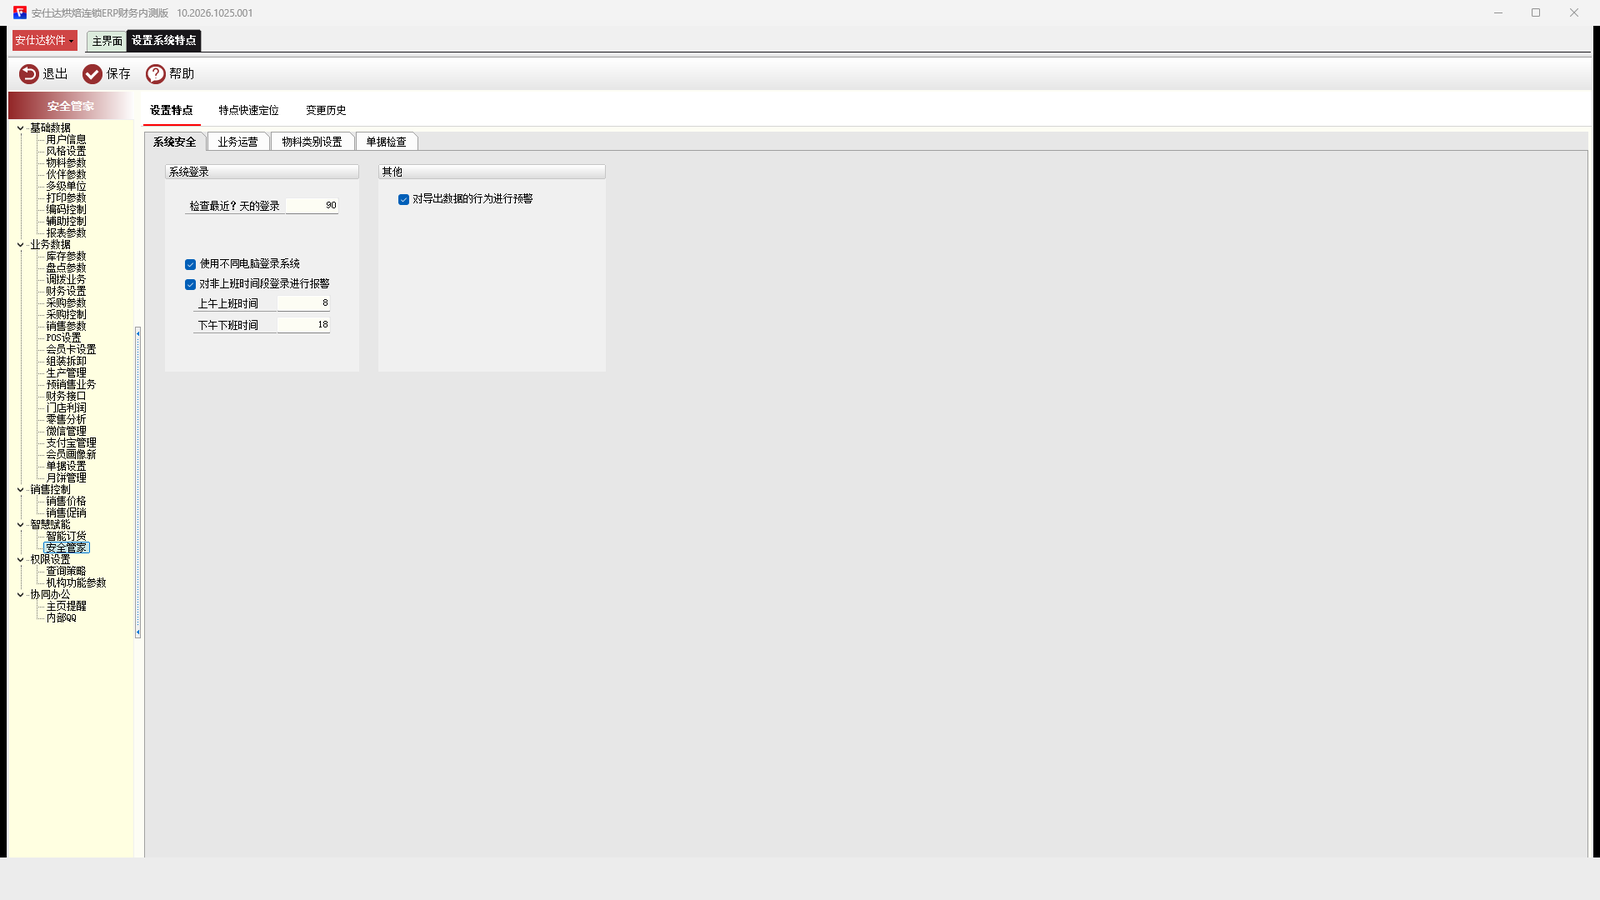
安全管家参数决定风险体检扫什么:异常登录时段、换机登录、停用机器登录、会员单据异常时间、电话号码重复阈值、数据导出检查、以及检查回溯的天数。开关没打开时对应检查分页会直接隐藏。
菜单路径:系统维护 → 系统设置 → 设置系统特点 → 左侧选【智慧赋能 → 安全管家】
一、功能概述
1. 本页在系统里的位置
【设置系统特点】是全系统参数的集中入口,左侧「用户特点」树按 分区 → 模块 两级组织,本页属于【智慧赋能】分区下的【安全管家】模块。参数改动后点工具栏【保存】写入账套;少数参数需要重启软件或重开业务窗口才生效,下文逐项标注。
2. 规模
- 本页可设置项:21 项
- 账套里已写入的参数项:21 项
二、界面分区与参数详解
页签【系统安全】
系统登录
| 界面文字 | 特点键 | 类型 / 可选项 | 状态 |
|---|---|---|---|
| 检查最近?天的登录 | LOGINDAYQTY | 数字输入 | |
| 对非上班时间段登录进行报警 | ABNORMALLOGIN | 勾选 | |
| 使用不同电脑登录系统 | CHGMACHINELOGIN | 勾选 | |
| 上午上班时间 | WORKHOURS | 数字输入 | |
| 下午下班时间 | OFFHOURS | 数字输入 |
其他
| 界面文字 | 特点键 | 类型 / 可选项 | 状态 |
|---|---|---|---|
| 对导出数据的行为进行预警 | CHKDATACOUT | 勾选 |
页签【业务运营】
会员零售相关
| 界面文字 | 特点键 | 类型 / 可选项 | 状态 |
|---|---|---|---|
| 对非正常上班时间制作或者生效的会员业务单据进行报警 | CHECKVIPBILLTIME | 勾选 | |
| 检查最近?天会员业务 | VIPDAYQTY | 数字输入 | |
| 对非正常上班时间制作或者生效的礼券进行报警 | CHECKTOKEN | 勾选 | |
| 对关键会员业务单据无审批流程的情况进行报警 | CHECKVIPBILLFLOW | 勾选 | |
| 对非正常上班时间制作或者生效的礼券业务单据进行报警 | CHECKTOKENBILLTIME | 勾选 | |
| 检查最近?天的礼券饼券业务 | POSDAYQTY | 数字输入 | |
| 检查会员电话号码重复的情况 | CHKVIPTELDUP | 勾选 | |
| 一个电话最多可属于几个会员卡 | MAXVIPQTYPERTEL | 数字输入 | |
| 对微信会员数据安全性进行检查 | CHECKWEIXIN | 勾选 | 隐藏 |
礼券饼券异常报警
| 界面文字 | 特点键 | 类型 / 可选项 | 状态 |
|---|---|---|---|
| 会员饼券数量不能超过?张 | MAXTICKET | 数字输入 | |
| 饼券转赠每日不能超过?张 | DAYGIFTTICKETQTY | 数字输入 | |
| 检查会员拥有饼券超过最大数量 | CHECKMAXTICKET | 勾选 | |
| 检查会员是否违规转赠送 | CHECKGIFTTICKET | 勾选 |
页签【物料类别设置】
设置哪些类别不需生产(无须定义配方)
页签【单据检查】
检查单据生效失败
| 界面文字 | 特点键 | 类型 / 可选项 | 状态 |
|---|---|---|---|
| 调拨单 | CHECKMOVEBILL | 勾选 | |
| 变价调拨单 | CHECKINSALEBILL | 勾选 |
本页操作按钮
- 【全选全部】
- 【刷新下级选择】
三、状态标记说明
上表「状态」列的含义:
| 标记 | 含义 |
|---|---|
| 隐藏 | 这一项在当前版本里是隐藏的,正常打开本页看不到;需要服务顾问用工具栏【高级设置】临时解除隐藏后才能改 |
四、注意事项
- 开关没打开时,安全管家对应的检查分页会直接隐藏,不是显示空表。
- 若设置了【不保存日志到数据库】,安全管家会把它列为风险项。
- 本页参数存在账套参数表里,全账套共用,不按操作员区分;改完点工具栏【保存】才写库,直接关窗口不会保存。
- 改动前建议先在【设置系统特点】的「变更历史」页签看一眼原值,出问题时可以按历史记录回退。
- 涉及权限、列显示、编码规则的参数,多数需要重启软件或重开业务窗口才生效。
五、用户权限安全检查里的密码风险项
安全管家的检查窗口中有一项用户权限安全检查,专盯账号密码这一类容易被忽视的漏洞。本页只说明它与系统特点参数的对应关系,检查窗口本身的分页结构、结果字段与操作见安全管家其他检查项 · 用户权限安全检查。
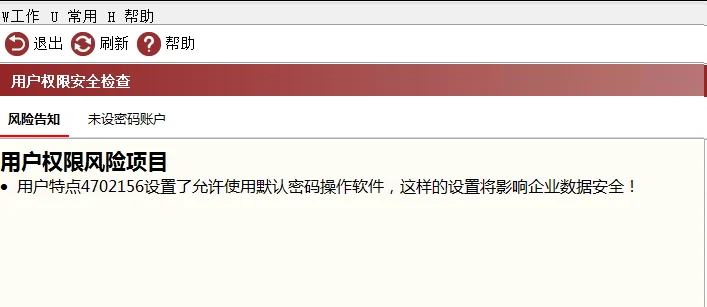
窗口分「风险告知」与「未设密码账户」两个分页:前者逐条列出当前账套存在的密码风险,每条写清是哪一项系统特点设置造成的,例如提示某项特点开启了「允许使用默认密码操作软件」并说明这样会影响企业数据安全;后者列出还没有设置个性化密码的账号名单,可配合【查找】定位到具体人员。工具栏提供【退出】【刷新】【帮助】,改完参数后回到窗口点【刷新】重跑检查。
1. 三个检查点
| 检查点 | 判定的问题 | 相关设置位置 |
|---|---|---|
| 默认密码仍是出厂简单值 | 类似两位数字这种毫无复杂度的默认密码,离职员工、外部人员或同事都容易猜到,等于给系统留了没上锁的后门 | 机构功能参数中的默认密码设置项 |
| 允许直接使用默认密码操作软件 | 系统没有强制要求修改默认密码时,任何知道默认密码的人都能登录,身份无从验证 | 机构功能参数中的「允许使用默认密码操作软件」开关(开启即列为风险) |
| 没有设置个性化密码的账户 | 批量存在的账号仍在使用统一初始密码,一个被破解就可能连环失守 | 用户权限安全检查的「未设密码账户」分页,可直接导出名单 |
出厂默认密码的具体值不在本文列出,各账套可以按自身管理要求重新设定;确认与修改渠道通过服务顾问或系统管理员办理。
2. 这些漏洞会造成什么
- 无关人员用默认密码登录后访问生产配方资料,独家配方有外泄风险;
- 篡改零售营收流水、修改会员储值余额,例如改动客户储值记录套取现金,或删除销售记录掩盖差异;
- 批量入侵后导出会员手机号、消费记录等个人信息,带来合规纠纷与顾客信任损失;
- 出现纠纷时日志指向一个多人在用的初始账号,责任无法落实到人。
3. 处理顺序
- 打开用户权限安全检查,查看「风险告知」分页列出的风险项;
- 到机构功能参数改掉默认密码,并取消【允许使用默认密码操作软件】;
- 用「空密码设置为此密码」为还在用初始密码的账号批量补设密码,并通知本人首次登录后自行修改;
- 回到检查窗口点【刷新】,确认风险项数量减少到零;
- 把密码策略(长度、更换周期、不得共用)写进门店与总部的日常管理规定,新账号开设时同步执行。
附:本文档变更记录
| 日期 | 变更 |
|---|---|
| 2026-11-08 | 补充用户权限安全检查的密码风险项说明与处理顺序 |